Audit IT
Système d'information de l'entreprise : processus, applications et flux cartographiés, risques informatiques et cyber évalués, recommandations priorisées. Pour les commissaires aux comptes et pour les dirigeants qui veulent un expert IT à leurs côtés.
Domaine : Accompagnement & Intégration d'outils


Ils m'ont fait confianceÉnumière, business émoi, AlcaPiscine, A2G · ★ 5/5 sur Google
Voir leurs projets
- Accès et habilitationsComptes nominatifs ou partagés, droits d'administrateur, comptes des partants, double authentification.
- Gestion des changementsComment une évolution arrive en production : demande, test, validation, trace. Pour une application maison, l'inventaire des dépendances face aux vulnérabilités connues.
- Exploitation et continuitéSauvegardes et tests de restauration, mises à jour, supervision, dépendance à un prestataire ou à une personne clé.
Ce qui est inclus
Le périmètre type de la prestation. On le taille avec vous : rien n'est facturé parce que « c'est dans le pack ».
- Cartographie des processus, des applications et des flux de données qui les relient
- Matrice des risques informatiques et cyber, cotés en probabilité et en impact
- Revue des accès, des sauvegardes, de la gestion des changements et des dépendances applicatives
- Recommandations priorisées par criticité et par effort
- Pistes d'automatisation pour les tâches manuelles à risque
- Restitution commentée, dans le vocabulaire de la direction ou de l'audit
Trois métiers, un même réflexe : relire avant de valider
J'ai passé douze ans en FinTech, lead développeur d'un logiciel utilisé par plus de 1 000 commissaires aux comptes et experts-comptables. À traduire leurs besoins en cahiers des charges puis en code, j'ai appris à lire une entreprise comme eux : par ses flux, ses processus et ses risques.
Aujourd'hui, j'accompagne des commissaires aux comptes et des entreprises pour identifier, évaluer et comprendre leurs risques informatiques, vérifier que tout fonctionne comme prévu, et automatiser ce qui peut l'être.
 Franck Boué, fondateur12 ans en FinTech
Même idée, deux vocabulaires
Ce que l'audit appelle un contrôle, un développeur l'écrit tous les jours. Ce pont permet de parler à votre auditeur comme à votre équipe technique, et de traduire un constat en correctif.
- Le mot de l'auditeur
- Le geste du développeur
Piste d'audit, côté code : Historique Git et journaux applicatifs
Retrouver qui a changé quoi, quand, et pourquoi.
Séparation des tâches, côté code : Merge request relue par un pair
Celui qui écrit n'est pas celui qui valide.
Contrôle clé, côté code : Test automatisé dans la CI
Un contrôle qui s'exécute à chaque modification, pas une fois par an.
Revue des habilitations, côté code : Rôles et droits d'accès
Chacun n'accède qu'à ce dont il a besoin, et les comptes des partants sont fermés.
Gestion des changements, côté code : Recette, déploiement et migration de base
Rien ne part en production sans avoir été testé ni tracé.
Sondage sur échantillon, côté code : Requête sur toute la base
Quand les données sont accessibles, on contrôle toutes les lignes, pas un échantillon.
Identifier, évaluer, comprendre : vos risques sur une seule page
Voici la cartographie d'un processus « de la commande à l'encaissement » dans une PME. L'entreprise est fictive ; chaque constat illustre un type de risque que l'audit recherche.
1 · Identifier
Applications et flux
- Flux automatique
- Ressaisie ou fichier manuel
- Constat numéroté
2 · Évaluer
Matrice des risques
- Faible
- Modéré
- Élevé
- Criticité = probabilité × impact
3 · Comprendre et agir
Plan d'action, du plus critique au moins critique
Constat 5 : Sauvegarde jamais restaurée
Comptabilité vers sauvegarde
Criticité élevéeProbable · impact majeur
Un test de restauration planifié, et une copie hors du réseau de l'entreprise.
Effort faibleÀ faire en premier
Constat 1 : Commandes ressaisies à la main
CRM vers tableur
Criticité élevéeProbable · impact modéré
Synchroniser le CRM et le planning : une commande saisie une fois, au même endroit.
Effort moyenAutomatisable
Constat 3 : Compte administrateur partagé
Logiciel de facturation
Criticité élevéePossible · impact majeur
Comptes nominatifs, droits revus, double authentification sur les accès administrateur.
Effort faibleÀ faire en premier
Constat 2 : Planning envoyé en pièce jointe
Tableur vers facturation
Criticité modéréePossible · impact modéré
Une seule version partagée du planning, avec historique, au lieu de copies par e-mail.
Effort faible
Constat 4 : Rapprochement bancaire à la main
Banque vers comptabilité
Criticité modéréeProbable · impact faible
Flux bancaire connecté au logiciel comptable et rapprochement automatique.
Effort moyenAutomatisable
Critique et peu coûteux d'abord : c'est l'ordre du plan d'action. Dans un vrai audit, chaque constat renvoie à sa preuve (capture, extrait de journal, compte rendu d'entretien).
Ce que l'audit regarde
Une entreprise entière ou un seul service : le périmètre se fixe avec vous, à partir des processus qui comptent le plus pour votre activité.
Flux et interfaces
Quelles applications s'échangent quelles données, par quel canal, avec quelles ressaisies et quels fichiers intermédiaires.
Processus métier
Qui fait quoi, avec quel outil et dans quel ordre : de la commande à l'encaissement, de l'embauche à la paie.
Accès et habilitations
Comptes nominatifs ou partagés, droits d'administrateur, comptes des partants, double authentification.
Contrôle général informatique
Gestion des changements
Comment une évolution arrive en production : demande, test, validation, trace. Pour une application maison, l'inventaire des dépendances face aux vulnérabilités connues.
Contrôle général informatique
Exploitation et continuité
Sauvegardes et tests de restauration, mises à jour, supervision, dépendance à un prestataire ou à une personne clé.
Contrôle général informatique
Sécurité et cyber
Messagerie et hameçonnage, services exposés sur internet, postes de travail, protection des données personnelles.
Badge « Contrôle général informatique » : domaine que le commissaire aux comptes examine sous ce nom (accès, changements, exploitation). Le rapport le range au même endroit que lui.
Commissaires aux comptes ou entreprises : la même lecture, deux usages
Commissaires aux comptes
Votre client fait passer ses comptes par plusieurs applications. On vous aide à comprendre son environnement informatique, ses flux et ses contrôles, dans le vocabulaire de votre mission.
- Prise de connaissance de l'environnement informatique
- Revue des contrôles généraux informatiques
- Lecture des flux qui alimentent la comptabilité
Le jugement et l'opinion restent les vôtres : on apporte la lecture technique.
Avant la mission, le scan d'entreprise gratuit lit les registres publics de l'entité : comptes déposés, annonces BODACC, dirigeants.
Entreprises et services
Direction, DAF, responsable de service : vous voulez savoir où vos processus prennent des risques, et ce qui peut être automatisé, avant qu'un incident ou un contrôle ne vous le dise.
- Audit d'un service ou de toute l'entreprise
- Préparation d'un audit ou d'un changement d'outil
- Plan d'action priorisé, automatisations comprises
Du constat au correctif
L'auditeur qui sait aussi coder
Une recommandation finit souvent dans un rapport. Ici, quand elle se code, on peut la coder : synchronisation entre applications, contrôles automatisés, rapprochements. Vous préférez la confier à votre équipe ou à un autre prestataire ? Le plan d'action est écrit pour ça.
Ce qu'en disent nos clients
Relevés sur la fiche « Agence Le Linter » le 23 octobre 2026. Textes tels quels, prénom et initiale.
Tous les avis sur Google (nouvel onglet)« L’équipe du Linter a su comprendre mes besoins dès le premier échange, en adaptant ma demande tout en canalisant mes ambitions avec une grande justesse. J’ai particulièrement apprécié cet accompagnement « step by step » ainsi que leur réactivité et leur professionnalisme tout au long du projet. Le résultat final est impeccable, parfaitement optimisé pour le mobile, et livré dans les délais annoncés avec un rapport qualité/prix très cohérent : je recommande vivement. »
Lucie B. · octobre 2026 · note 5 sur 5
Ils m'ont confié leur projet
Des sites en cours de création, un audit livré, une mission d'expert IT : des clients réels, cités avec leur accord.
Expert IT · commissaires aux comptes
Énumière
Cabinet d'audit, de conseil et d'expertise comptable à Salon-de-Provence. J'y interviens comme expert IT auprès des commissaires aux comptes.
Les associés : Christelle Pommier Fischer, Léa Brémond, Julien Ducros
Audit de sécurité et de robustesse
business émoi
Pour Amélie Richard, experte en finance des indépendants : sécurité et robustesse passées au crible.
Création du site vitrineEn cours
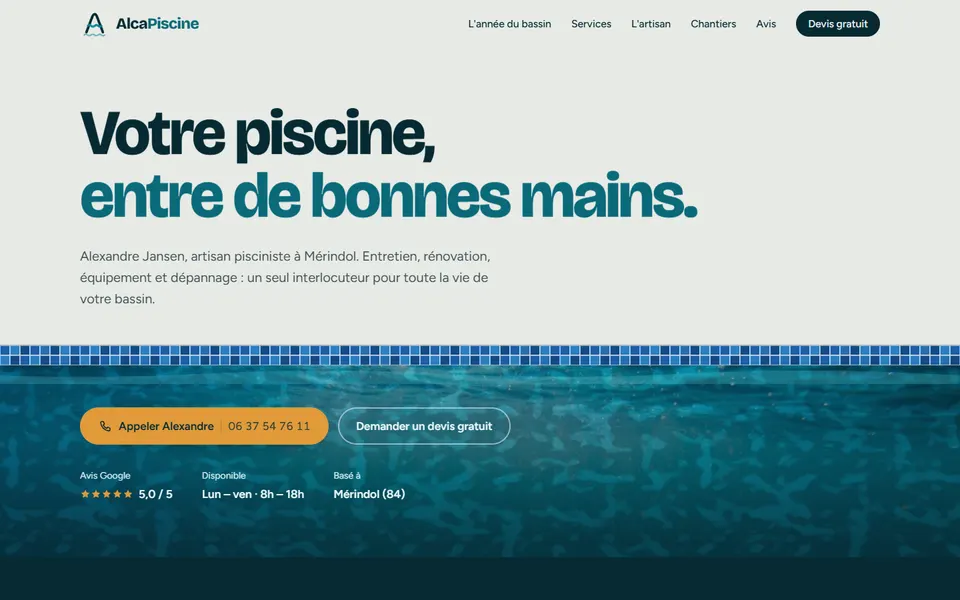
AlcaPiscine
Alexandre Jansen, artisan pisciniste à Mérindol (84) : entretien, rénovation et dépannage de piscines.
Création du site vitrineEn cours
A2G · Association Grans Gaming
Événements geek, gaming et ludiques à Grans (13) : Journée du Jeu, Bourse Geek, soirées Jeudi'jeux.
Comment on avance, concrètement
Audit & Découverte
On comprend votre contexte, vos contraintes et vos objectifs, puis on écrit noir sur blanc ce que le projet doit permettre, dans quel délai et pour quel budget.
Prototypage & Design
Conception de la solution, prototypage, validation avec votre équipe. On itère rapidement pour ne rien laisser au hasard.
Développement & Déploiement
On construit à partir des maquettes validées, chaque fonctionnalité testée, sur une version de travail que vous relisez avant la mise en ligne.
Accompagnement & Support
Support continu, optimisations, formation de vos équipes. On vous rend autonome progressivement.
Apprenez à vous servir de l'IA, pour votre métier
Claude, ChatGPT, Gemini, une IA installée chez vous : on choisit ensemble les outils qui servent vos tâches, on écrit vos prompts, et vous repartez autonome.


Pour aller plus loin
 Franck Boué · 20 novembre 2026 · 10 min
Les autres prestations « Accompagnement & Intégration d'outils »
Un projet « Audit IT » ?
Racontez-le en un appel de 30 minutes : on vous dit ce qui est faisable et ce qui ne l'est pas, puis on chiffre la suite.
Un processus qui passe par trois logiciels, un tableur et deux boîtes mail a toujours un endroit où il casse. L'audit IT le trouve avant l'incident ou le contrôle : où les données sont ressaisies, qui a accès à quoi, ce qui se passerait si une application ou une personne clé manquait demain.
On part de vos processus réels, pas de l'organigramme : entretiens avec ceux qui font, puis cartographie des applications et des flux de données qui les relient. Chaque risque repéré (accès, sauvegardes, gestion des changements, cyber, erreurs de saisie) est coté en probabilité et en impact, puis traduit en recommandation priorisée, et en automatisation quand une tâche manuelle peut disparaître.
Ce regard vient de douze ans comme lead développeur d'un logiciel utilisé par plus de 1 000 commissaires aux comptes et experts-comptables. On accompagne aujourd'hui des commissaires aux comptes qui ont besoin d'une lecture technique de l'environnement informatique d'une entité, et des dirigeants qui veulent un expert IT à leurs côtés pour comprendre leurs risques informatiques et améliorer leur système d'information.