Ce qu'internet sait déjàde vous.
Votre email ou votre pseudo, et le relevé montre tout ce que les sources publiques en savent : chaque fuite avec ce qu'elle contenait, les appareils infectés, votre profil public, vos comptes sur 261 plateformes. Vos propres informations seulement.
- Have I Been Pwned
- XposedOrNot
- LeakCheck
- Hudson Rock

Comment ça marche
Vous donnez une information à vous
Email, pseudo, mot de passe, téléphone ou nom : un à la fois. Chaque relevé s'ajoute au même dossier, sous le formulaire.
Les sources répondent en direct
Chaque source est interrogée à part et s'affiche dès qu'elle répond, avec ce qu'elle a trouvé ou le fait qu'elle n'a pas répondu.
Vous lisez tout
Pas de note ni de case à cocher : chaque fuite avec son récit et ce qu'elle contenait, chaque compte, chaque trace, puis quoi faire dans l'ordre.
Voir l'outil en action
2 vrais passages, enregistrés le 19 novembre 2026 : l'adresse e-mail de Franck, avec son accord, floutée à l'écran, puis un mot de passe d'exemple. Sans le son : tout est écrit à l'écran.
Dans la vidéo
- Votre adresse e-mail, la vôtre seulement
- Les bases de fuites publiques interrogées
- Les fuites trouvées, source par source
- Ce qui a pu fuiter, rangé par conséquence
- Chaque fuite : quand, quoi, combien de comptes
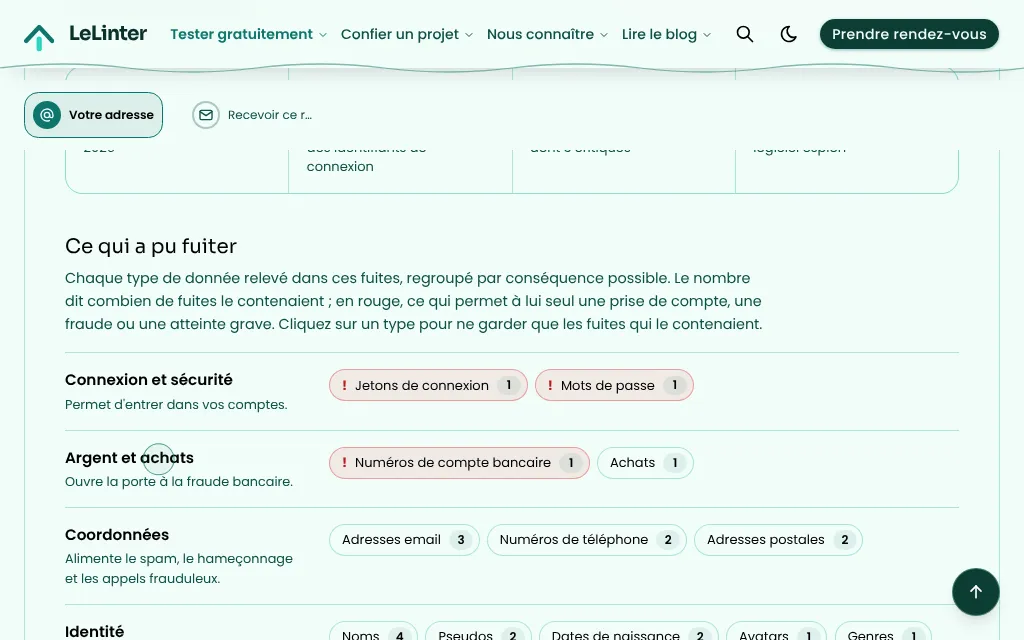
Ce qui a pu fuiter : mots de passe, coordonnées bancaires, identité
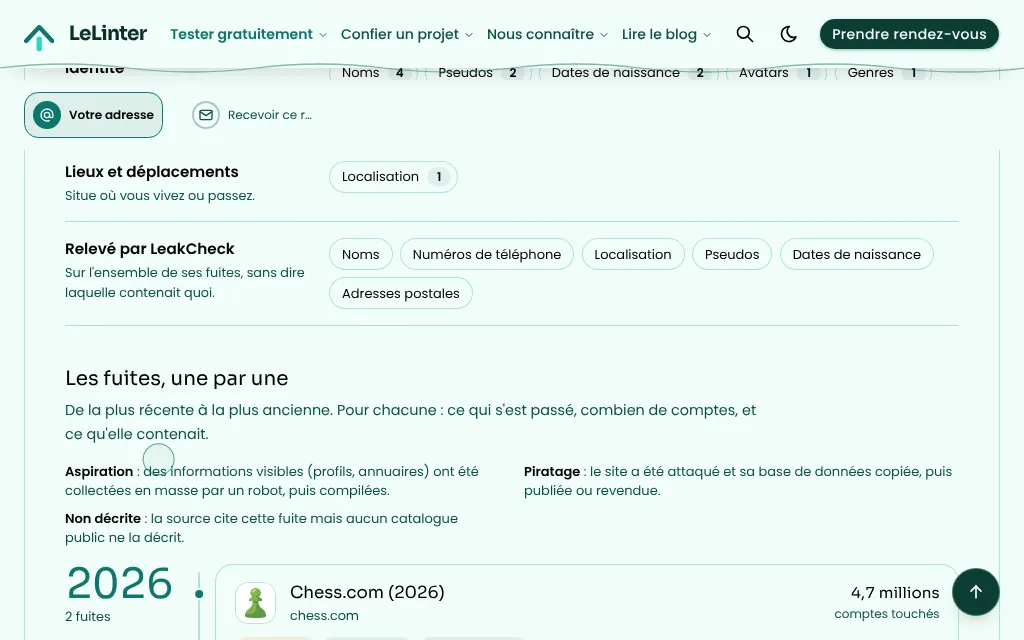
Les données exposées, rangées par conséquence
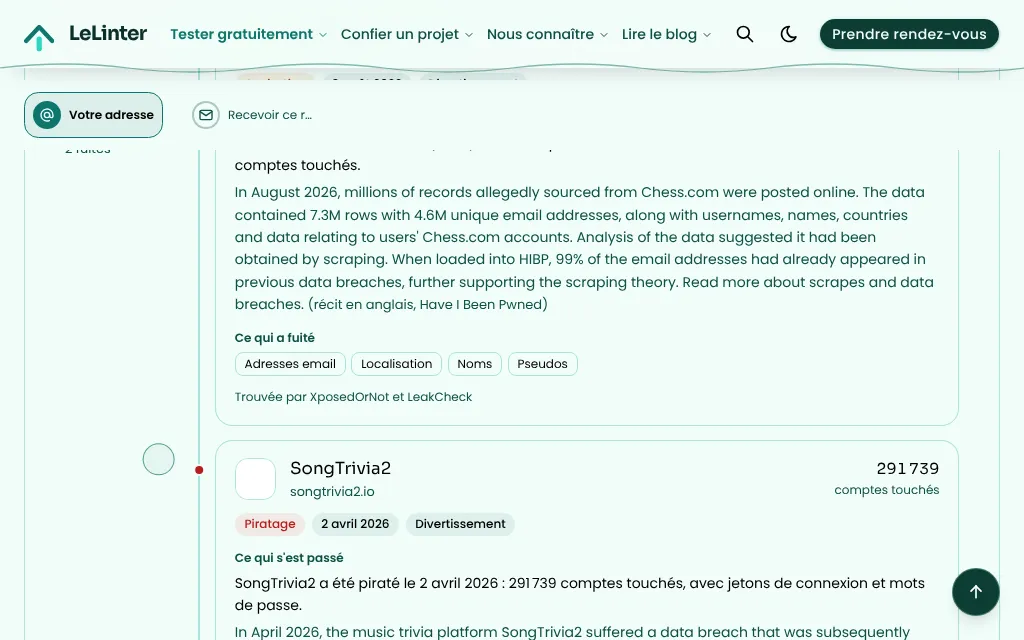
Chaque fuite : ce qui s'est passé, quand, combien de comptes
Dans la vidéo
- Choisissez ce que vous voulez vérifier
- Un mot de passe d'exemple, jamais envoyé en clair
- Le résultat, avec ce qu'il veut dire
- Et quoi faire, dans l'ordre
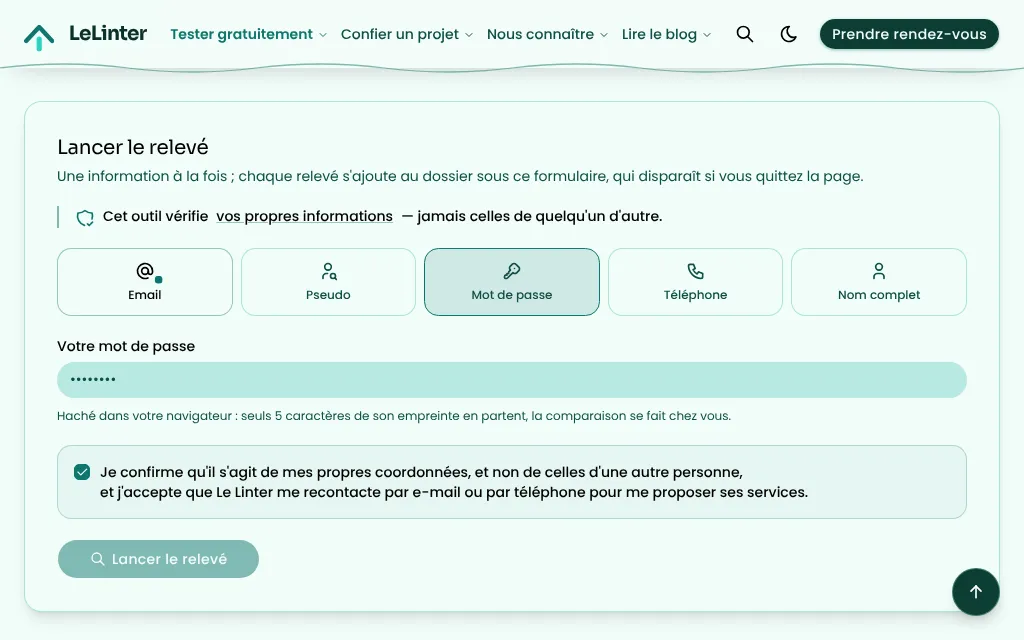
Une information à la fois, la vôtre seulement
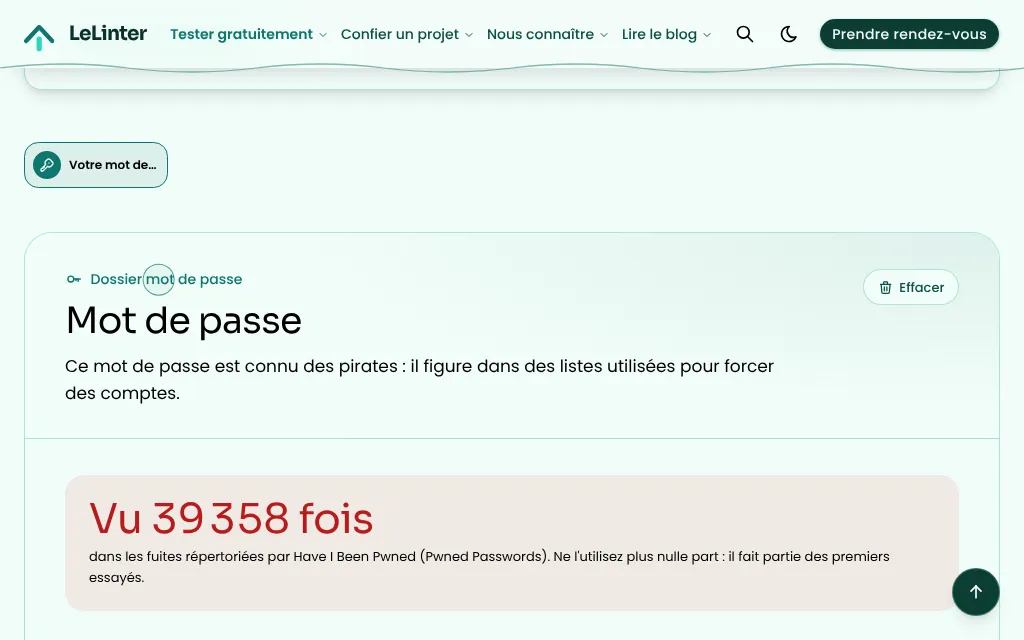
Un mot de passe d'exemple, vu 39 358 fois dans des fuites
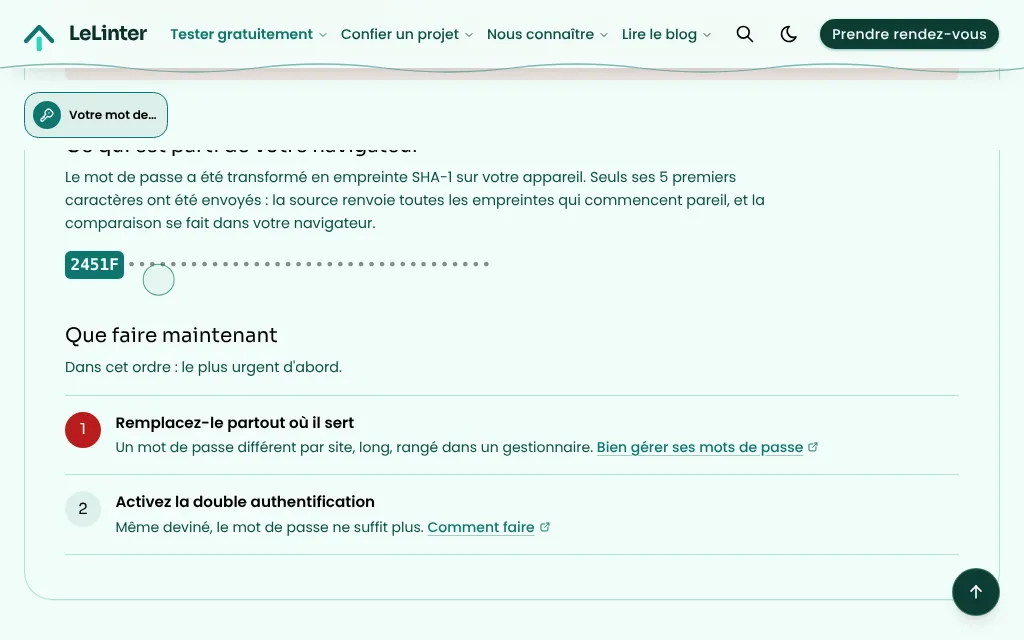
Ce qui est parti du navigateur, et quoi faire, dans l'ordre
Six relevés, chaque source nommée
Une source qui ne répond pas est affichée comme telle : jamais un « rien trouvé » à sa place.
Fuites de données, racontées
Les sites qui ont perdu votre adresse ou votre pseudo, avec ce qui s'est passé, quand, combien de comptes, et la liste des données exposées. Les fuites de sites classés sensibles sont signalées, nom masqué.Sources : XposedOrNot, LeakCheck (et Have I Been Pwned si configuré), décrites par les catalogues publics de Have I Been Pwned et XposedOrNot.
Appareils infectés
Les ordinateurs vidés par un logiciel espion sur lesquels votre adresse ou votre pseudo servait : date, système, nombre d'identifiants volés. Jamais de mot de passe, même partiel.Sources : Hudson Rock, outils OSINT gratuits.
Traces publiques de l'adresse
Le profil Gravatar rattaché à votre email (nom, ville, poste, comptes liés) et les clés PGP publiées avec lui.Sources : Gravatar, keys.openpgp.org, keyserver.ubuntu.com.
Votre pseudo sur 261 plateformes
Chaque plateforme est retenue seulement si elle reconnaît un compte connu et écarte un pseudo inventé, testé deux fois. Sites de rencontre, contenus adultes, politique et santé exclus.Sources : Liste WhatsMyName, filtrée et vérifiée par nos soins.
Mot de passe déjà connu
Haché dans votre navigateur : seuls 5 caractères de son empreinte en partent, la comparaison se fait chez vous. Ni le mot de passe ni son empreinte complète ne nous parviennent.Sources : Pwned Passwords (Have I Been Pwned), méthode k-anonymat.
Téléphone et nom
Lus dans votre navigateur, envoyés à aucune source : format et type de ligne, puis des recherches exactes à ouvrir vous-même.Sources : Aucune : aucun service tiers ne les reçoit.
Récits et données des fuites : Have I Been Pwned (licence CC BY 4.0) et XposedOrNot. Recherche de fuites : Powered by LeakCheck. Appareils infectés : Hudson Rock. Plateformes : liste WhatsMyName (licence CC BY-SA 4.0), filtrée et revérifiée le 14/10/2026.
Un exemple fictif, pas une vraie personne
Publier une vraie adresse, même la nôtre, laisserait croire qu'une vraie personne a été examinée dans une vitrine publique. Voici donc à quoi ressemble un dossier, sur des données inventées.
Vous pensez qu'une donnée vous concernant a été utilisée à mauvais escient par un tiers ? Ce n'est pas ce que cet outil mesure — il vous aide seulement à savoir ce qui est déjà public.
Dossier email
de•••••@exemple.test
Circule dans 2 fuites de données, dont une avec des mots de passe.
BoutiqueExemple
2024Piratage, 1,2 million de comptes
- Mots de passe
- Adresses email
- Adresses postales
ForumExemple
2019Aspiration, 84 000 comptes
- Pseudos
- Adresses IP
@demo_utilisateur : un compte sur 3 des 258 plateformes vérifiées
Les autres outils gratuits
- Scan de site webL'audit gratuit de votre site, en 30 secondes.
- Scan d'entrepriseLa santé d'une entreprise, à partir de son SIREN.
- Analyse d'article SEOLe SEO de votre article, sans modèle de langage.
- Audit de fiche GoogleVotre présence en ligne, vue par les moteurs.
- Calculateur d'automatisationCombien vous coûtent vos tâches répétitives.
- Tous les outils gratuits
Ce que cet outil ne fait pas
- Il ne vérifie personne d'autre. Cet outil sert uniquement à vérifier vos propres informations. Aucune donnée saisie n'est utilisée pour rechercher une autre personne.
- Il ne prouve pas la possession de l'email. La vérification est immédiate, sans lien de confirmation par courriel. C'est pourquoi les fuites de sites sensibles restent masquées : Have I Been Pwned les montre, lui, après cette preuve.
- Un compte trouvé n'est pas forcément le vôtre. Le même pseudo peut appartenir à quelqu'un d'autre sur une plateforme. Et un appareil infecté peut être celui d'une personne qui s'est connectée avec votre adresse.
- Ni compte ni historique. Aucun rapport rejouable par lien : le dossier disparaît avec la page. Les résultats d'une adresse ou d'un pseudo restent deux heures en mémoire du serveur, sous une empreinte, pour vous envoyer le PDF si vous le demandez ; jamais écrits sur disque. Chaque relevé nous est signalé par un courriel interne avec l'information saisie, jamais le mot de passe. Nous ne vous recontactons que si vous l'avez accepté dans la case de consentement du relevé : voir la politique de confidentialité.
Questions fréquentes
Saisissez votre adresse : le relevé interroge XposedOrNot et LeakCheck, et raconte chaque fuite trouvée — ce qui s'est passé, quand, combien de comptes, quelles données. Il signale aussi les ordinateurs infectés par un logiciel espion où l'adresse servait. Les fuites de sites sensibles sont signalées, nom masqué.
Oui. Il est haché dans votre navigateur : seuls 5 caractères de son empreinte en partent, et la comparaison se fait chez vous. Ni le mot de passe ni son empreinte complète ne nous parviennent.
Non, le même pseudo peut appartenir à quelqu'un d'autre. Le relevé couvre 261 plateformes, chacune retenue seulement si elle reconnaît un compte connu et écarte un pseudo inventé.
Non. L'outil sert uniquement à vérifier vos propres informations, ce qu'une case confirme avant le relevé.
Ni compte ni historique : le dossier disparaît avec la page. Les résultats d'une adresse ou d'un pseudo restent deux heures en mémoire du serveur, pour l'envoi du PDF, jamais écrits sur disque. Chaque relevé nous est signalé par un courriel interne avec l'information saisie, jamais le mot de passe.
Savoir ce qui est déjà public, avant les autres.
Gratuit, sans compte. Chaque source nommée, et quoi faire dans l'ordre.
Lancer mon relevé